Carregando conteúdo do artigo…
Como funciona o JWT (Json Web Token)
Mergulhe em uma leitura curta sobre o que é JWT, como ele funciona e qual sua utilidade para proteger aplicações e usuários
 João Victor
3 min de leitura30 visualizações
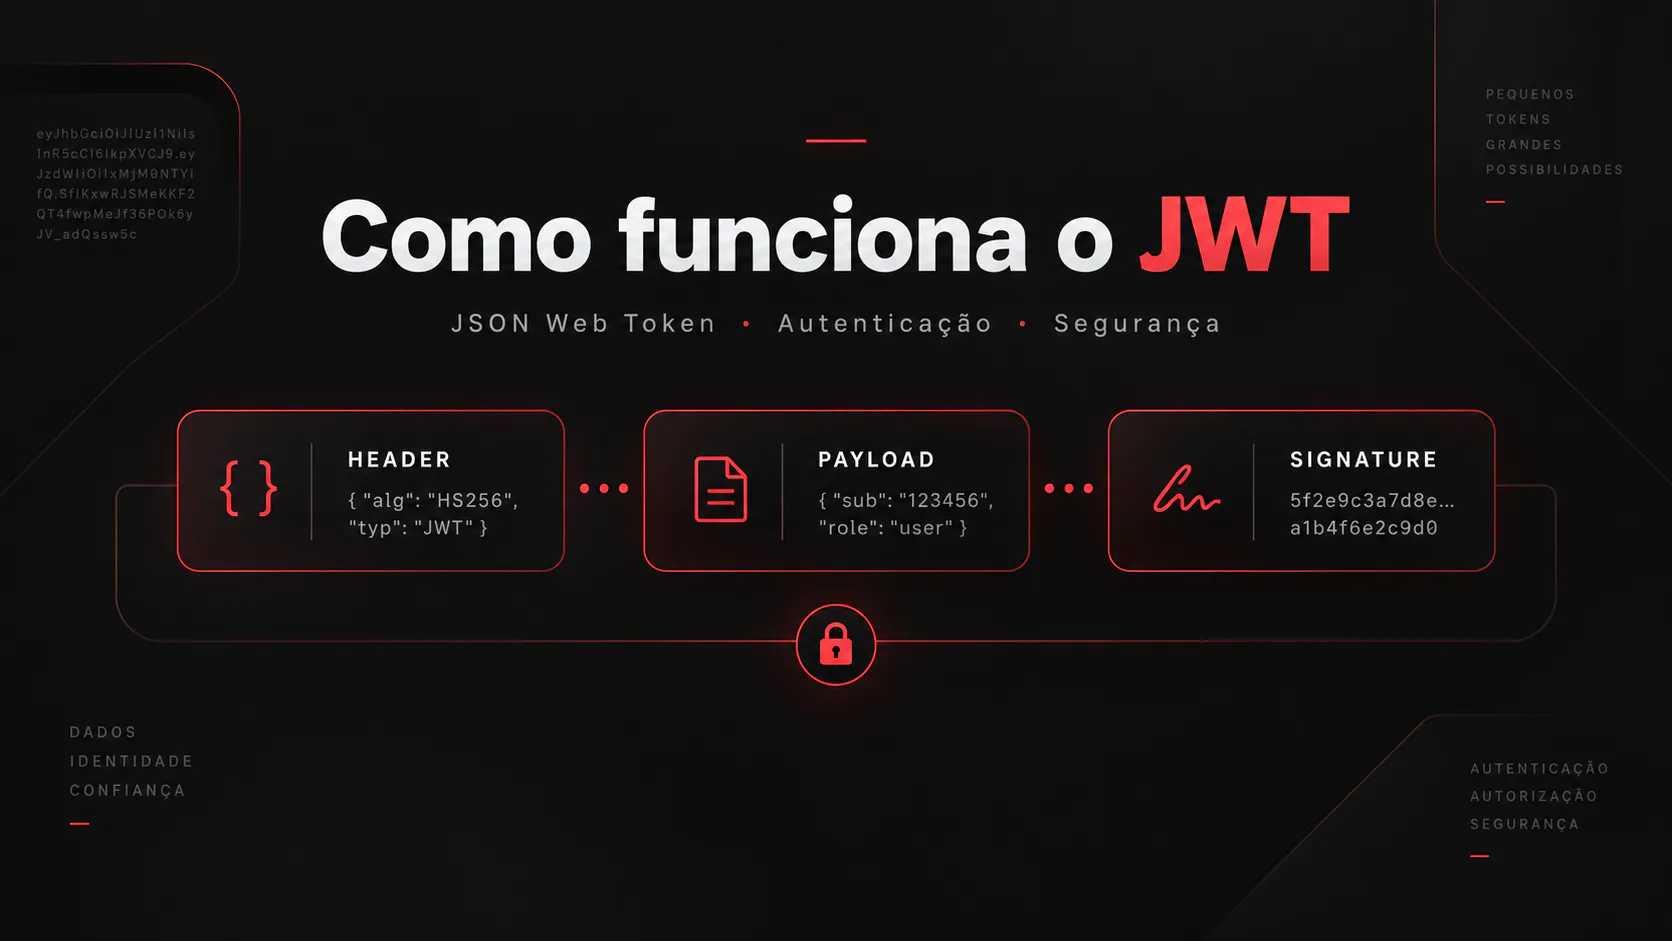
O JWT (JSON Web Token) é um padrão utilizado para transmitir informações entre sistemas de forma compacta e verificável. Ele é definido pela RFC 7519 e é muito utilizado em sistemas de autenticação e autorização, principalmente em APIs.
Quando utilizado com assinatura digital, um JWT normalmente possui três partes:
header.payload.signature
Header
O header contém informações sobre o próprio token, principalmente o algoritmo utilizado para gerar sua assinatura.
Exemplo:
{
  "alg": "HS256",
  "typ": "JWT"
}
Payload
O payload contém os dados, chamados de claims. Esses dados podem representar informações sobre o usuário ou sobre o próprio token.
{
  "sub": "123",
  "name": "João",
  "exp": 1790000000
}
Algumas claims comuns são:
sub: identifica o usuário ou entidade;exp: define quando o token expira;iat: informa quando ele foi criado;iss: identifica quem emitiu o token;aud: identifica para quem o token foi emitido.
É importante entender que o conteúdo de um JWT assinado não é necessariamente criptografado. Header e payload normalmente são apenas codificados utilizando Base64URL e podem ser facilmente lidos. Por isso, informações sensíveis, como senhas, não devem ser armazenadas no payload.
Signature
A signature permite verificar se o conteúdo do token foi alterado.
Em um JWT utilizando HMAC, por exemplo, o servidor utiliza uma chave secreta para gerar uma assinatura a partir do header e do payload.
Carregando comentários…
Carregando artigos relacionados…